API 키를 코드 저장소나 공유 문서에 실수로 올렸다는 이야기는 개발 현장에서 드물지 않게 들립니다. Claude API 키는 지금까지 키를 가진 사람이면 어디서든 쓸 수 있는 구조였기 때문에, 한번 새어 나가면 키를 끄기 전까지 요금과 데이터가 함께 위험해졌습니다.
Anthropic은 11월 5일 Claude Console에 조직 단위 IP 허용 목록(IP allowlist)을 베타로 추가했습니다. 등록한 네트워크 밖에서 들어온 요청은 키가 맞더라도 거절하는 기능입니다. 이 글에서는 공식 문서를 기준으로 무엇이 막히고 무엇이 막히지 않는지, 설정 순서와 우리 쪽 작업이 스스로 잠기지 않게 하는 방법을 정리했습니다.
베타 기능이라 세부 동작은 바뀔 수 있습니다. 아래 내용은 2026년 11월 22일에 확인한 공식 문서 기준이며, 편집부가 직접 조직에 켜 보고 쓴 사용기는 아닙니다.
1. IP 허용 목록이 하는 일: 키가 맞아도 장소가 다르면 거절
조직의 관리자(admin) 또는 소유자(owner)가 IP 범위 목록을 하나 만들면 그 목록이 조직 전체에 적용됩니다. Anthropic은 대상 요청이 들어올 때마다 요청의 공인 IP 주소를 목록과 비교하고, 목록에 없으면 거절합니다. 자세한 동작은 IP allowlisting 공식 문서에 정리돼 있습니다.
- API 요청: 목록 밖 주소에서 Messages API를 부르면 403 permission_error와 함께 “Your IP address isn’t in this organization’s allowed range.”라는 메시지가 돌아옵니다.
- 사람의 접속: 목록 밖 네트워크에서 Console을 열면 “Your current network can’t access this organization”이라는 제목의 안내 페이지가 뜹니다. 관리자도 예외가 아닙니다.
공식 문서는 이 기능의 목적을 유출된 API 키를 공격자가 쓰기 어렵게 만드는 것이라고 설명합니다. 데이터 유출과 남용으로 인한 요금 청구 가능성을 줄인다는 취지입니다. 다만 같은 문서가 허용 목록은 키가 어디서 작동하는지를 제한할 뿐 얼마나 오래 작동하는지는 제한하지 않는다고 밝히고 있어, 키 만료 같은 다른 장치와 함께 쓰는 것이 전제입니다(5번에서 다룹니다).
출시일과 베타 상태, 조직당 최대 1,000개라는 항목 한도는 Claude Platform 릴리스 노트 11월 5일 항목에서 확인할 수 있습니다.
2. 어디까지 막히나: Claude Platform과 Enterprise의 적용 범위
허용 목록은 조직 유형에 따라 범위가 다릅니다. API를 쓰는 Claude Platform(Console) 조직과, 직원이 claude.ai를 쓰는 Claude Enterprise 조직은 각자 별도의 목록을 갖습니다.
Claude Platform 조직
- Claude Console 화면 접속
- Claude API: Messages, Message Batches, Token Counting, Models, Files, Skills (API 키 또는 Workload Identity Federation 토큰으로 호출할 때)
- Claude Managed Agents 엔드포인트: Agents, Sessions, Environments, Vaults, Memory stores
- 조직 API: 해당 조직만 다루는 키로 호출하는 Admin API와 Compliance API
Claude Enterprise 조직
- 브라우저·데스크톱·모바일 앱의 Claude
- Claude 계정으로 로그인한 Claude Code
- Claude in Chrome, Office 추가 기능, Cowork, Remote Tools (이 앱들 안의 커넥터와 아티팩트 포함, 조직 밖에 공유한 아티팩트는 제외)
- Admin API와 Compliance API
Enterprise에서 목록 밖에 있는 직원도 다른 조직이나 개인 계정으로는 계속 로그인할 수 있습니다. 반면 모바일 데이터, 집 와이파이, VPN을 끈 노트북은 등록된 네트워크로 연결하기 전까지 회사 조직에 들어갈 수 없고, Claude Code 사용자도 같은 403 메시지를 보게 됩니다.
적용되지 않는 곳
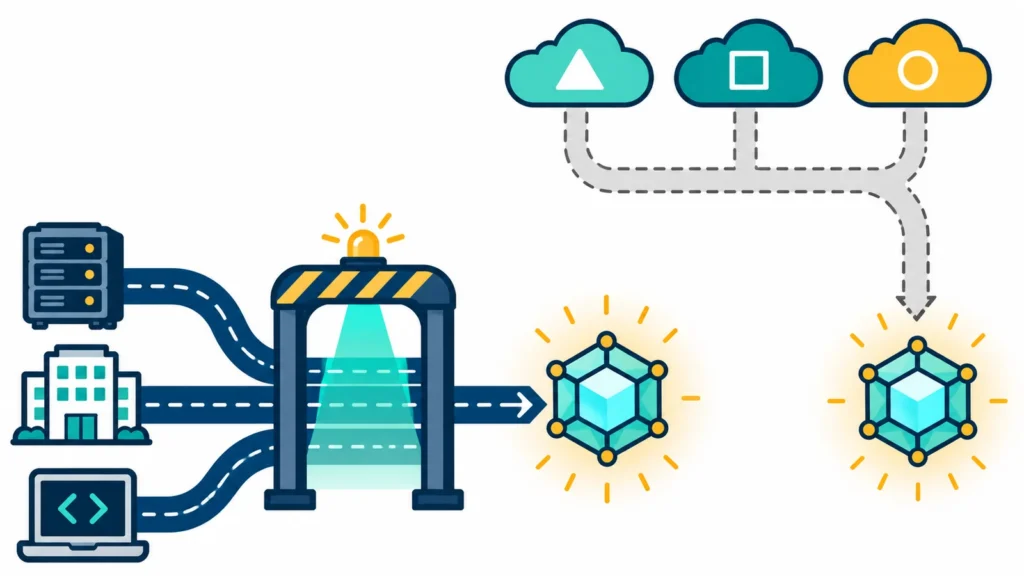
- Amazon Bedrock의 Claude, Claude Platform on AWS, Google Cloud의 Claude 모델, Microsoft Foundry의 Claude를 거치는 요청
- Managed Agents 실행 환경 내부의 네트워킹. 엔드포인트로 가는 요청만 검사하며 에이전트 자체는 대상이 아닙니다.
- Enterprise의 Claude Design, Claude in Slack, Claude Academy
- Enterprise에서 사용자가 차단돼도 채팅에서 진행 중이던 작업은 최대 24시간 이어질 수 있습니다. 다만 사용자는 목록 밖에서 그 채팅을 열거나 제어할 수 없습니다.
클라우드 마켓플레이스를 통해 Claude를 쓰고 있다면 이 목록으로는 보호되지 않으므로 해당 클라우드의 접근 정책을 따로 써야 합니다. DEV Community 해설 글은 AWS를 쓰는 경우 IAM 정책의 aws:SourceIp 조건이 비슷한 역할을 한다고 소개합니다.
3. 설정 순서: 토글 켜기, 주소 추가, 403 지켜보기
설정 위치는 조직 유형마다 다릅니다. Claude Platform은 Console의 보안 설정 페이지(platform.claude.com/settings/identity), Claude Enterprise는 claude.ai의 조직 설정 아래 Organization and access 메뉴입니다. Enterprise는 소유자와 최상위 소유자(primary owner)만 목록을 바꿀 수 있습니다.
- 토글 켜기: IP allowlist 토글을 켭니다. 저장하기 전까지는 아무것도 바뀌지 않습니다.
- 주소 추가 후 저장: Console에서는 Add entry, claude.ai에서는 Add IP range를 누르고 주소나 범위를 쉼표로 구분해 입력한 뒤 Enter를 누릅니다. 서버, CI, 사용자가 접속하는 모든 네트워크와 지금 접속 중인 네트워크까지 넣습니다. 4번에서 설명할 관리자 우회 체크박스를 확인한 다음 Save를 눌러 확정합니다.
- 트래픽 확인: 변경이 적용되기까지 최대 15분이 걸릴 수 있습니다. 애플리케이션에서 403 permission_error가 나는지 지켜보고 빠뜨린 주소를 추가합니다. Enterprise에서는 각 네트워크의 사용자에게 Claude가 계속 열리는지 확인을 부탁하라고 문서가 안내합니다.
입력 규칙
- IPv4와 IPv6 모두 가능합니다. 단일 주소(예: 203.0.113.5) 또는 CIDR 범위(예: 203.0.113.0/24, 2001:db8::/32)로 적습니다.
- 범위는 IPv4 /8, IPv6 /32보다 넓게 잡을 수 없습니다.
- 조직당 최대 1,000개 항목까지 등록됩니다.
- 10.0.0.0/8 같은 사설 대역이 아니라 트래픽이 외부로 나가는 공인 주소를 등록해야 합니다.
여러 팀이 함께 쓰는 공용 프록시 주소를 넣으면, 유출된 키를 가진 사람도 그 프록시를 거쳐 들어올 수 있다고 문서가 경고합니다. 또 Claude in Chrome, Cowork, Remote Tools 등 일부 기능은 bridge.claudeusercontent.com을 거치므로, 프록시가 이 호스트를 다른 출구 주소로 내보낸다면 그 주소도 함께 넣어야 합니다.
4. 스스로 잠기지 않으려면: 빠진 주소와 관리자 우회
저장할 때 설정 페이지는 지금 접속한 주소가 목록에 있는지만 확인합니다. 공식 문서 표현대로 서버, 동료, 내일 접속할 주소까지는 검사하지 않습니다. 그래서 켜자마자 생기기 쉬운 문제는 공격자 차단이 아니라 우리 쪽 작업이 막히는 일입니다.
- 모든 네트워크를 먼저 목록화: 데이터센터, CI, 사무실, VPN, 프록시, 자체 호스팅 샌드박스 워커까지 공인 IPv4·IPv6 주소를 모읍니다. 집과 모바일 주소는 예고 없이 바뀔 수 있습니다.
- 가끔 도는 작업 주의: 문서는 하루나 일주일에 한 번만 도는 작업도 403을 확인하라고 따로 적었습니다. 켠 날은 멀쩡하다가 며칠 뒤 주간 보고서 작업이 막힐 수 있습니다.
- 호스팅형 CI: DEV Community 해설은 실행마다 주소가 바뀔 수 있는 호스팅 CI 러너를 자체 호스팅 러너나 NAT 게이트웨이처럼 고정된 출구 주소로 보내고 그 주소를 등록하라고 권합니다.
- 재시도보다 알림: 허용 목록 403은 같은 위치에서 다시 보내도 똑같이 실패합니다. Developers Digest 해설과 DEV Community 글 모두 재시도 대신 알림을 걸어 두라고 조언합니다.
관리자 우회 체크박스
Anthropic은 Console의 “Allow admins to access this settings page from any IP address” 체크박스(claude.ai에서는 owners)를 켜 두기를 권합니다. 켜 두면 관리자는 어디서든 허용 목록 설정 페이지에만 들어올 수 있어 목록을 고칠 수 있습니다. 대신 관리자 세션이 탈취되면 공격자가 원격에서 목록을 바꿀 수 있다는 단점이 있습니다. Compliance API를 설정했다면 Activity Feed에 목록 변경 기록이 남아 감사에 쓸 수 있습니다.
이미 잠겼다면
- 사무실이나 VPN처럼 등록된 네트워크로 다시 연결하고 Try again을 누르거나 페이지를 새로고침합니다.
- 등록된 네트워크에 있는 다른 관리자에게 주소 추가를 부탁합니다.
- 우회 체크박스가 켜져 있다면 Open IP allowlist로 들어가 Add it으로 현재 주소를 넣거나 목록을 끄고 저장합니다. 접근이 돌아오기까지 최대 15분이 걸릴 수 있습니다.
- 아무도 설정 페이지에 들어갈 수 없으면 Anthropic 지원팀에 허용 목록 해제를 요청합니다.
Enterprise에서는 일반 관리자가 목록을 바꿀 수 없으므로, 위 단계의 관리자는 소유자 또는 최상위 소유자를 뜻합니다.
5. 함께 쓰면 좋은 장치: 키 만료와 Workload Identity Federation
허용 목록이 키가 어디서 작동하는지를 제한한다면, 키 만료는 얼마나 오래 작동하는지를 제한합니다. Anthropic은 짧은 키 만료를 설정하거나 Workload Identity Federation(WIF)으로 옮겨 정적 키를 없애는 편이 허용 목록만 쓰는 것보다 안전하다고 적었습니다. 관련 내용은 Authentication 공식 문서에 있습니다.
- 키 만료 선택지: Console의 API keys 페이지에서 키를 만들 때 3시간, 1일, 7일, 30일 프리셋이나 직접 정한 기간, 또는 Never 중에서 고릅니다. 만료 기간은 만들 때 정하며 나중에 바꿀 수 없습니다. 조직에 최대 만료 정책이 있으면 Never는 고를 수 없습니다.
- 만료 알림: 수명이 14일 이상인 키는 만료 7일 전, 7일 이상인 키는 만료 1일 전에 만든 사람에게 메일이 갑니다. 이보다 짧은 키는 알림 없이 만료됩니다.
- 만료 후: 요청에 401 authentication_error가 돌아옵니다. 만료된 키는 다시 켤 수 없어 새 키를 만들어야 합니다.
- WIF: AWS, Google Cloud, Azure, GitHub Actions, Kubernetes 등이 발급하는 신원 토큰을 단기 Claude API 토큰으로 바꿔 씁니다. 다만 문서는 WIF만으로 종단 간 보안이 보장되지는 않으며, 신원 공급자 설정이 약하면 효과가 떨어질 수 있다고 밝힙니다.
정리하면 403(허용 목록 차단)과 401(만료 또는 인증 실패)은 원인이 다른 오류입니다. 장애 알림을 만들 때 두 오류를 구분해 두면 원인을 찾는 시간이 줄어듭니다.
6. 정리: 켜기 전에 확인할 체크리스트
- Claude를 api.anthropic.com으로 직접 쓰는가, 아니면 Bedrock, Google Cloud, Foundry를 거치는가? 후자는 이 기능의 대상이 아닙니다.
- 키를 쓰는 모든 곳의 공인 출구 주소(IPv4·IPv6)를 목록으로 정리했는가?
- 주간·월간 배치처럼 드물게 도는 작업과 호스팅 CI의 주소를 확인했는가?
- 관리자 우회 체크박스를 켤지, 켠다면 관리자 계정 보안과 변경 기록을 어떻게 챙길지 정했는가?
- 키 만료 기간을 짧게 잡거나 WIF 전환을 검토했는가?
이 기능은 베타이며, 확인한 공식 문서에는 요금제별 이용 조건이나 추가 요금에 대한 별도 안내가 없었습니다. 실제로 켜기 전에 공식 문서를 다시 확인하고, 변경 직후 403 오류를 지켜볼 수 있는 시간대에 적용하는 것이 안전합니다.
출처 (2026년 11월 22일 확인)
- Anthropic, IP allowlisting – Claude Platform Docs
- Anthropic, Claude Platform release notes (2026년 11월 5일 항목)
- Anthropic, Authentication – Claude Platform Docs (키 만료, WIF)
- Developers Digest, Claude Console IP Allowlist: Lock API Keys to Your Networks (Beta)
- DEV Community, Claude’s IP Allowlist Can 403 a Leaked API Key. It Can 403 Your Weekly Cron Job Too
AI로 생성한 설명용 일러스트이며 실제 사건의 사진이 아닙니다.